一则“小米金融外包公司被警方立案侦查”的消息引发广泛关注。由于涉事公司名称中含有“小米”字样,不少用户误以为小米集团自身金融业务出现问题,导致小米无辜“躺枪”。事实上,此次被立案侦查的主体是一家为小米金融提供信息技术外包服务的第三方公司,而非小米金融本身。这一事件再次将金融信息技术外包(ITO)的合规风险与品牌连带效应推至台前。
事件回顾:外包公司涉案,小米紧急澄清
据警方通报,某信息技术公司因涉嫌侵犯公民个人信息、非法经营等行为被立案侦查。公开信息显示,该公司曾为小米金融等多家金融机构提供客服、催收或数据处理的业务外包服务。案发后,小米金融迅速回应:涉事公司并非小米金融的直属机构,也不是小米集团旗下企业,仅为外部服务供应商之一;小米金融已终止与其合作,并主动向监管部门报备。
由于该公司在对外宣传中时常使用“小米生态”“小米金融合作方”等模糊表述,部分媒体和用户在传播中简化为“小米金融外包公司被查”,致使小米品牌声誉受到冲击。这种“合作方出事、品牌方背锅”的现象,在金融科技行业并不罕见。
金融信息技术外包:效率背后的风险链条
金融信息技术外包(IT Outsourcing)是指金融机构将部分IT系统开发、运维、数据处理、客服催收等非核心业务委托给外部专业公司。对小米金融这类科技系金融平台而言,外包能快速补齐技术能力、降低运营成本、聚焦核心风控。但外包同时也拉长了管理链条,引入三重风险:
- 合规传导风险。外包商若缺乏金融合规意识,在数据采集、催收、营销等环节违规,金融机构作为委托方需承担相应管理责任。
- 数据安全风险。外包商接触大量用户敏感信息,一旦发生泄露或非法使用,金融机构将面临监管处罚与用户信任危机。
- 品牌声誉风险。外包商的不当行为极易被外界与金融机构直接关联——就像此次小米“躺枪”一样,品牌损伤难以在短时间内修复。
监管趋严:外包不能“一包了之”
监管部门对金融信息技术外包的规范不断加强。原银保监会《银行保险机构信息科技外包风险监管办法》明确要求:金融机构是信息科技外包风险管理的最终责任人,不得将信息科技管理责任外包;对重要外包服务商需进行准入审查、持续监测和退出管理。央行《金融数据安全 数据生命周期安全规范》亦强调,涉及个人金融信息的外包服务必须通过安全评估与合同约束。
这意味着,“名义上是外包、实质上不管”的做法已不再可行。金融机构必须建立外包商全生命周期管理机制,包括尽职调查、合同条款约束、现场检查、审计追踪以及突发事件应急预案。
小米“躺枪”的启示:品牌隔离与供应商治理
此次事件给所有金融科技公司提了个醒:
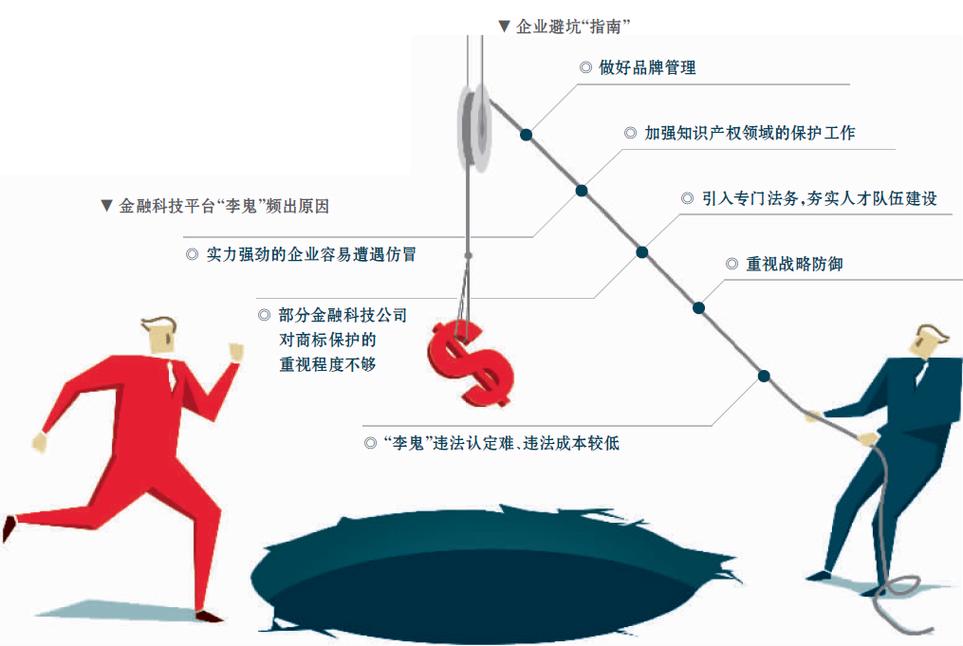
- 品牌隔离要清晰。在对外宣传、合同签署、服务界面上,应避免让外包商借用金融机构品牌进行背书。若合作方肆意使用“小米”标识,法务团队应及时制止。
- 供应商准入要严格。不能只看报价和效率,更要考察合规记录、数据安全能力、员工培训体系。
- 舆情应对要迅速。在负面事件爆发初期,立即切割并说明真相,既是对用户负责,也是止损的必要手段。
##
小米金融外包公司被立案侦查一事,本质上是一起供应链风险事件。它折射出金融业分工细化后,普遍存在的外包治理短板。对于金融机构而言,外包可以降本增效,但合规与安全责任无法外包。只有将外包商真正纳入自身的风险管理系统,才能在激烈的市场竞争中行稳致远;而对于公众和媒体,也需分清责任主体,避免让守法经营的企业无辜“躺枪”。
金融创新不能以牺牲合规为代价,外包合作也不能放松对底线的坚守。此次小米“躺枪”,或许能成为行业审视外包治理的一面镜子。